Carteira de hardware falsa: como identificar e não perder tudo
Carteira de hardware falsa ou adulterada rouba sua cripto sem você notar. Veja sinais de alerta, casos reais e o passo a passo para conferir Ledger e Trezor.


Em 3 pontos
- 01Carteira de hardware falsa pode ser uma cópia, um aparelho original adulterado no caminho até você ou um aparelho que chega com palavras de recuperação já escritas, e nos três casos o golpista fica com acesso à sua cripto.
- 02A defesa começa na compra: só na loja oficial ou em revendedor autorizado listado pela fabricante, desconfiando de preço muito abaixo do normal e de anúncio em marketplace.
- 03Antes de depositar, confira lacre e embalagem, deixe o app oficial verificar a autenticidade, gere a seed você mesmo no aparelho e, se algo parecer errado, não use e fale com o suporte oficial.
Neste artigo
Uma carteira de hardware falsa é um aparelho copiado, adulterado ou entregue com palavras de recuperação já definidas, feito para o golpista conhecer a sua chave. Para identificar, compre só da fabricante ou de revendedor autorizado, confira lacre e embalagem, rode a verificação de autenticidade no app oficial e gere a seed você mesmo.
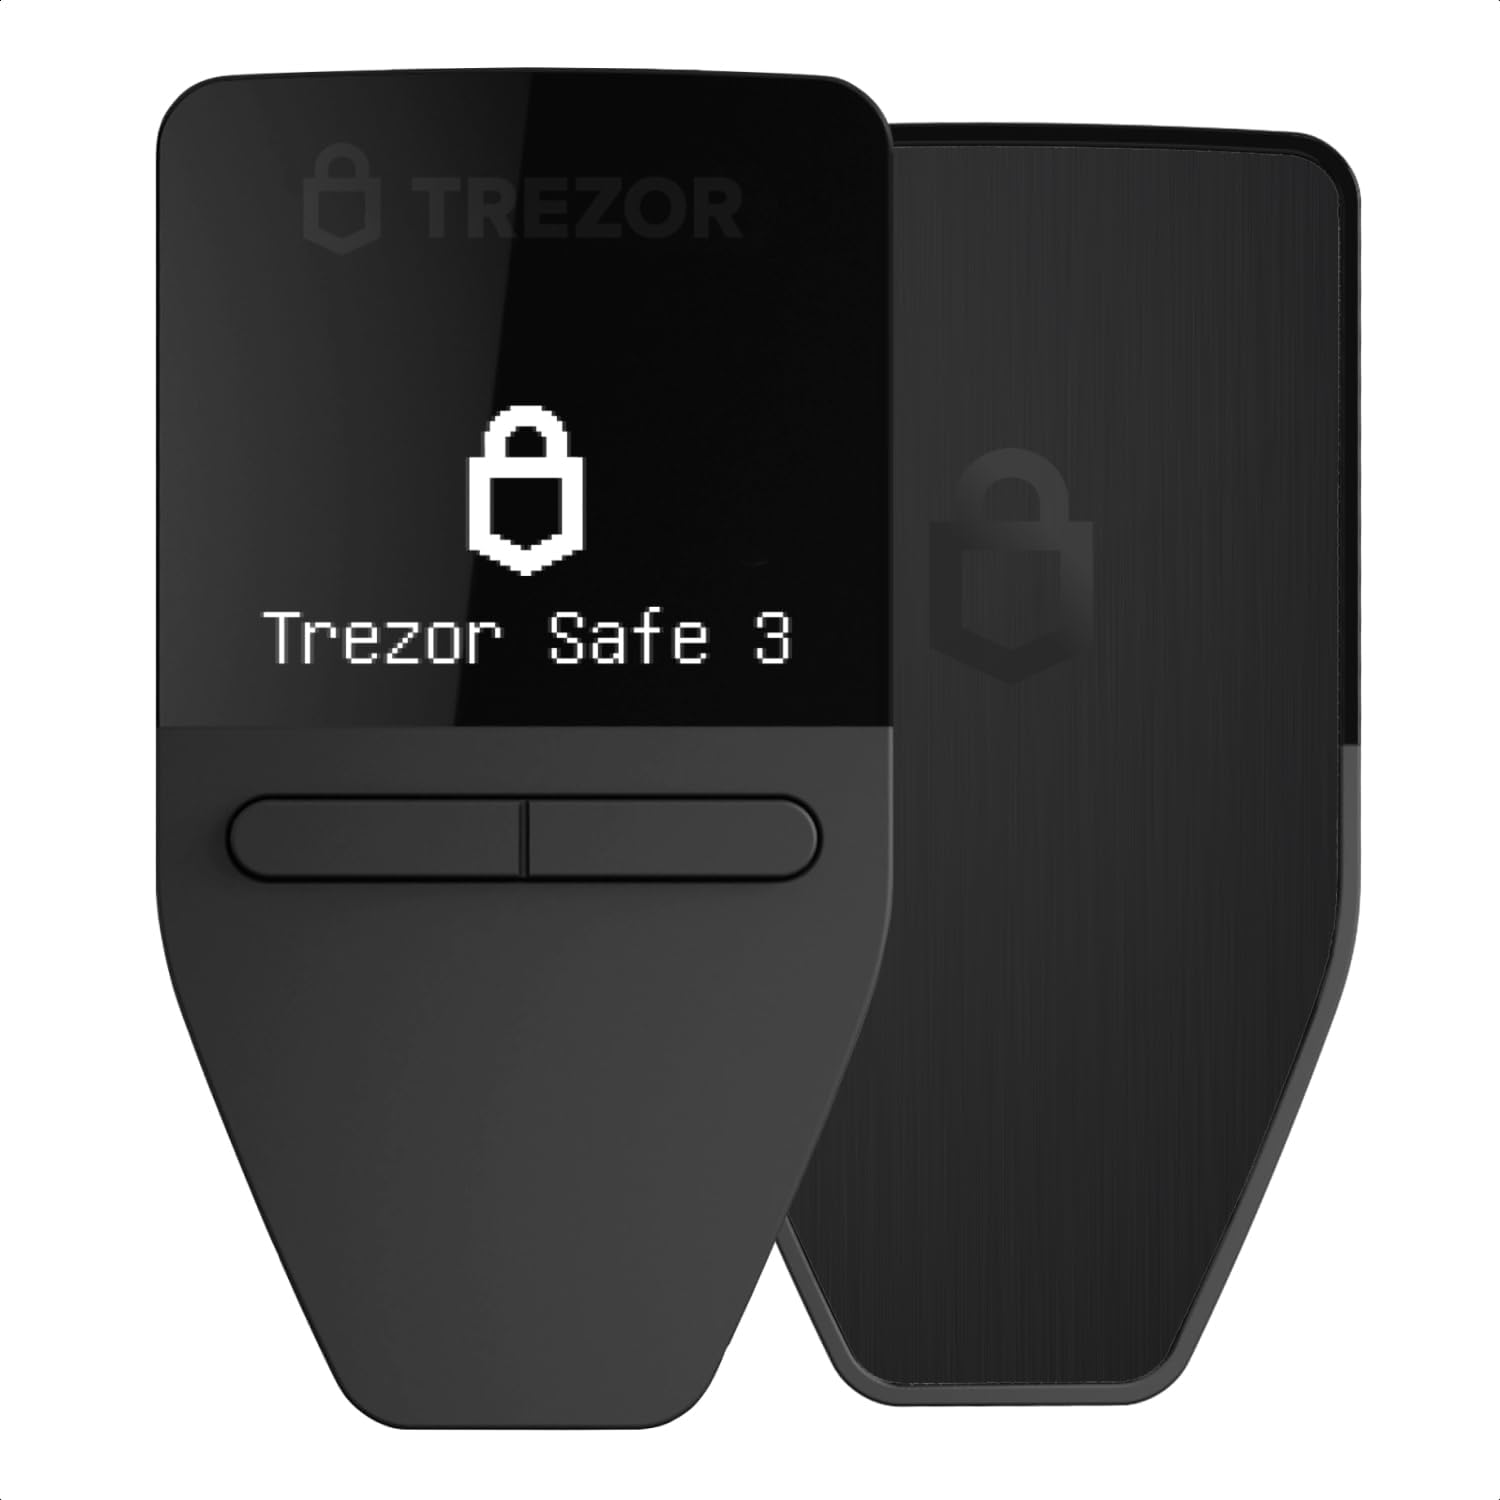
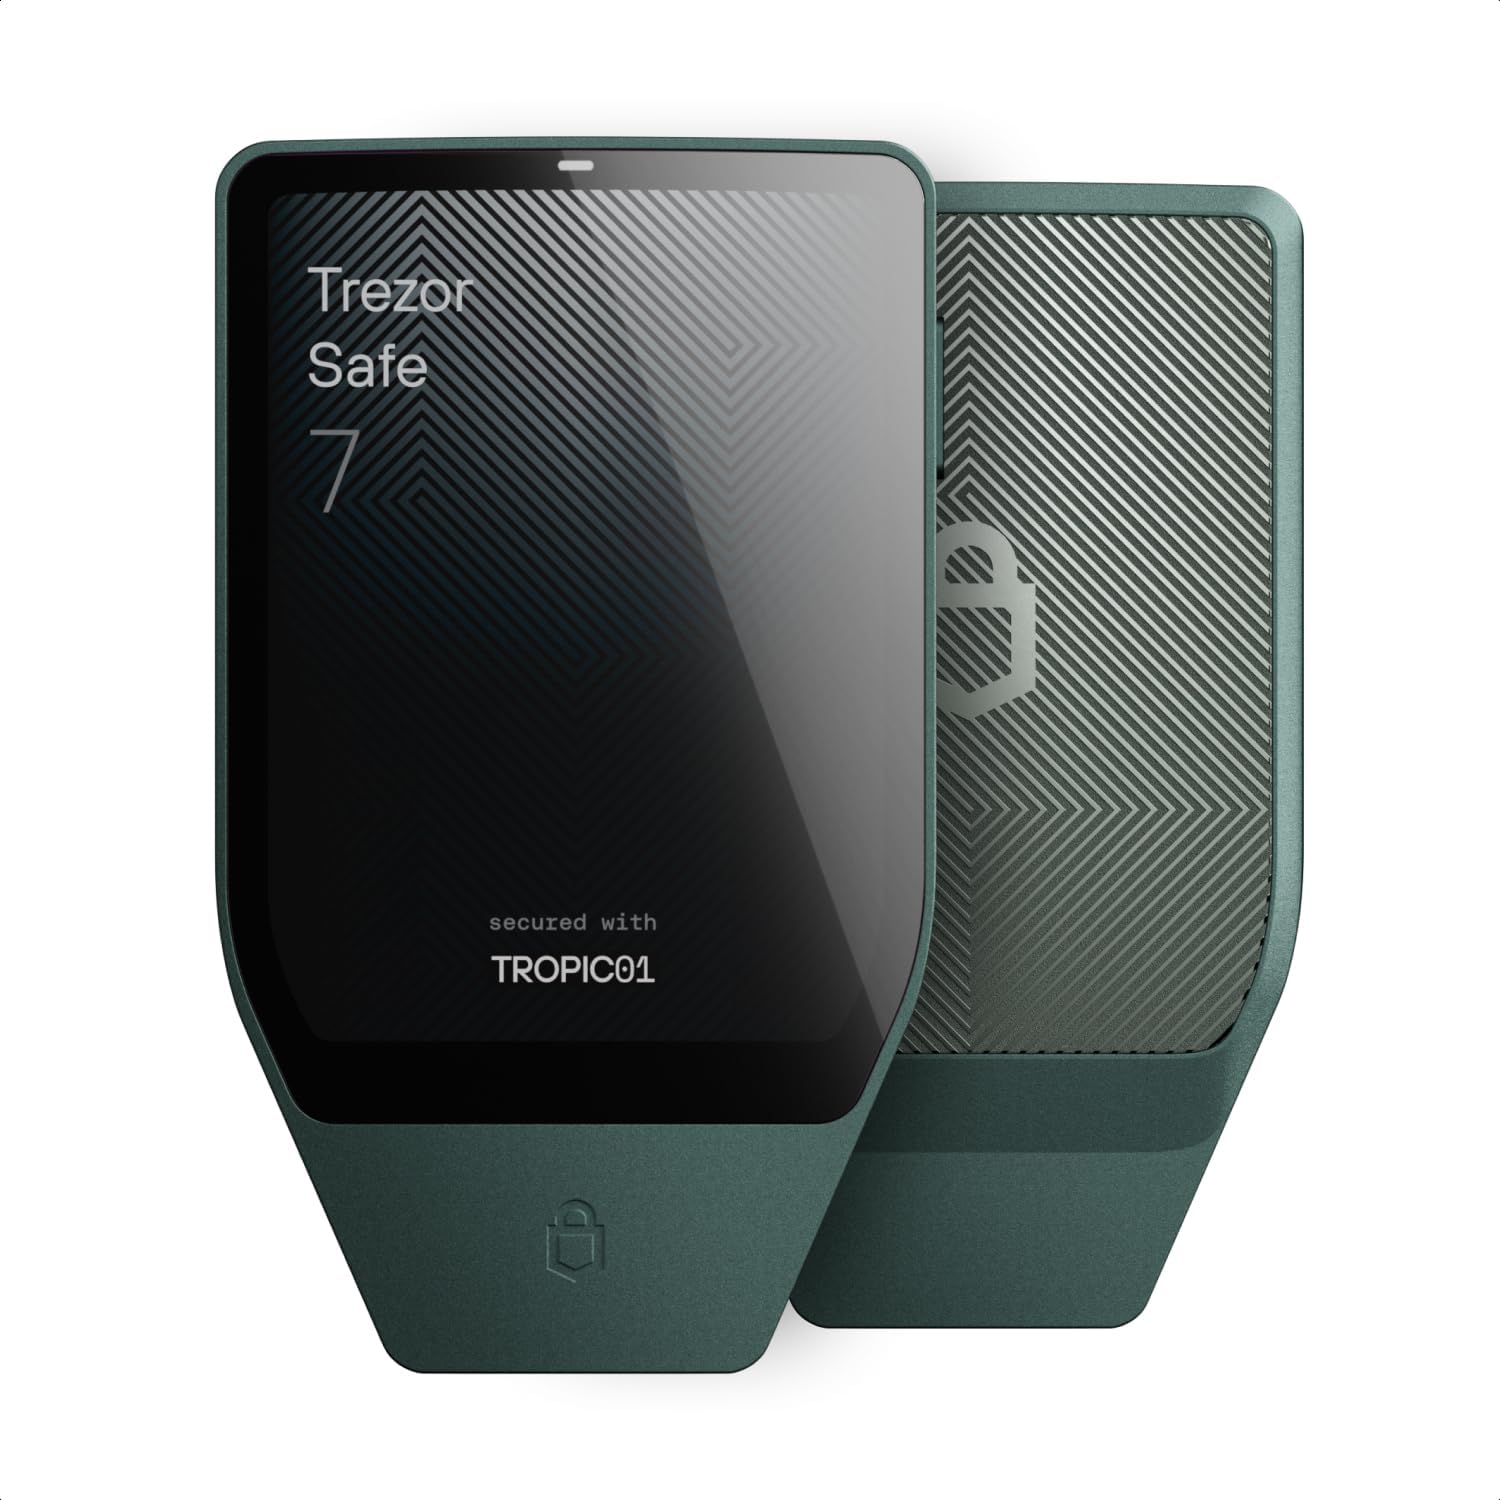
O assunto voltou ao topo hoje, 12 de novembro de 2026, quando a Trezor confirmou um implante espião em três Trezor Safe 5 vendidas pela revendedora CryptoBilis, no Sudeste Asiático, um dia depois de liberar o firmware 2.13.1. Este guia explica os tipos de carteira fria adulterada, como o golpe funciona, os sinais de alerta e o passo a passo para saber se a sua Ledger ou Trezor é original.
O que é uma carteira de hardware falsa
Uma carteira de hardware guarda a sua chave privada num chip, fora do computador e do celular. Toda a segurança depende de uma premissa: a chave foi criada dentro do aparelho e ninguém mais a conhece. A carteira falsa quebra essa premissa de três jeitos diferentes.
- Falsificação: um aparelho que imita o original por fora, mas tem chip trocado e software modificado por dentro.
- Adulteração na cadeia de entrega: um aparelho original que alguém abre entre a fábrica e o cliente para instalar uma peça espiã. É o caso da CryptoBilis.
- Seed pré-preenchida: o aparelho chega com as palavras de recuperação já escritas num cartão, "para facilitar". Quem escreveu as palavras guardou uma cópia.
Nos três casos o resultado é o mesmo. O aparelho liga, mostra saldo e assina transações como se nada estivesse errado, mas outra pessoa tem acesso aos fundos.
Casos reais de hardware wallet falsa e adulterada
O golpe não é teórico. Há episódios bem documentados com as duas maiores marcas do mercado, e eles mostram que a embalagem bonita não prova nada.
Trezor Safe 5 com implante (2026)
Segundo a própria Trezor, os aparelhos vendidos pela CryptoBilis tinham uma placa extra, com módulo de celular e antena, entre a placa principal e a tela, capaz de capturar o que aparecia no visor. O firmware 2.13.1 impede que os implantes identificados capturem informação daqui em diante, mas não protege uma seed criada antes da atualização num aparelho comprometido. A Trezor diz não ter registro de cliente que perdeu dinheiro.
Trezor Model T falsificada (Kaspersky, 2023)
Em maio de 2023, a Kaspersky publicou a análise de uma Trezor Model T comprada num site de classificados popular. A carcaça estava fechada com cola e fita dupla face, o chip original tinha sido trocado por outro sem proteção de leitura e o firmware usava uma de 20 seeds pré-geradas em vez de criar uma aleatória. Os criminosos conheciam a chave desde o início e esvaziaram a carteira cerca de um mês depois do primeiro depósito, com caixa e hologramas aparentemente intactos.
Ledger Nano X enviada pelo correio (2021)
Depois que dados de contato de cerca de 270 mil clientes da Ledger vazaram em fóruns de hackers em dezembro de 2020, golpistas mandaram pelo correio aparelhos Nano X adulterados com uma carta falsa de "substituição por segurança". Segundo o BleepingComputer, o aparelho tinha um pendrive soldado ao conector USB e as instruções pediam para rodar um programa e digitar as 24 palavras. Elas iam direto para os golpistas.
Como o golpe da carteira fria adulterada funciona
O criminoso precisa de uma de duas coisas: saber a sua seed antes de você depositar ou capturá-la na hora em que você a vê ou digita. A falsificação resolve isso de fábrica, com seed fixa ou chip sem proteção. O implante resolve copiando a tela. O cartão pré-preenchido resolve da forma mais simples, porque a vítima nem chega a gerar uma seed.
Depois, o golpista espera. Na Model T analisada pela Kaspersky, o roubo veio cerca de um mês depois do primeiro depósito, quando o dono já confiava no aparelho. Esse atraso dificulta ligar o prejuízo à compra.
O ponto de entrada quase sempre é o canal de venda: classificados, marketplace com vendedor desconhecido, revendedor sem vínculo com a marca, aparelho usado ou "presente" inesperado pelo correio. Por isso o comparativo de melhores carteiras de hardware para bitcoin repete que o lugar onde você compra importa tanto quanto o modelo.
Sinais de alerta de uma carteira de hardware falsa
Nenhum sinal sozinho prova que o aparelho é original, mas qualquer um dos abaixo é motivo para parar antes de depositar.
| Sinal | O que pode significar | O que fazer |
|---|---|---|
| Preço muito abaixo da loja oficial | Cópia, aparelho reaproveitado ou isca | Não compre; procure revendedor autorizado |
| Cartão com palavras já escritas ou impressas | Seed conhecida por quem vendeu | Não use o aparelho; contate o suporte |
| Lacre rasgado, ausente ou caixa reaberta | Aparelho aberto no caminho | Pause a configuração e fale com a fabricante |
| Aparelho já inicializado ou pedindo um PIN que você não criou | Configurado por outra pessoa | Não use; não envie fundos |
| Falha na verificação de autenticidade do app | Chip ou firmware não original | Não use; contate o suporte oficial |
| Carta ou e-mail pedindo para trocar de aparelho e digitar a seed | Phishing com aparelho adulterado | Ignore; a fabricante nunca pede as palavras |
A Ledger lembra, no seu guia de compra segura, que um aparelho legítimo nunca vem com frase de recuperação ou PIN definidos e que a embalagem de um aparelho adulterado pode parecer intacta.
Como saber se a Ledger ou a Trezor é original: passo a passo
O roteiro abaixo vale para qualquer marca, com os apps oficiais da Trezor e da Ledger.
- Compre do lugar certo. Loja oficial da fabricante ou revendedor autorizado que aparece na lista publicada pela própria marca. Na Amazon, confira o campo "vendido por", porque um anúncio pode ter vários vendedores.
- Examine a embalagem e o lacre. Na Trezor Safe 5, o selo holográfico cobre a porta USB-C e deve estar limpo e firme; ao ser removido, deixa a marca "VOID" no aparelho, o que é esperado.
- Confira o estado de fábrica. Segundo o guia oficial da Trezor, toda Safe 5 sai da fábrica sem firmware e os cartões de backup vêm em branco. O Trezor Suite instala o firmware assinado na configuração.
- Rode a verificação de autenticidade. O Trezor Suite faz um teste criptográfico com o certificado gravado no chip seguro durante a configuração da Safe 3, a Safe 5 ou a Safe 7. Na Ledger, o Genuine Check roda na configuração pelo Ledger Wallet (o antigo Ledger Live), baixado só do site ou das lojas oficiais.
- Gere a seed você mesmo. As palavras aparecem na tela do aparelho e você as anota à mão. Veja como guardá-las em seed phrase: como guardar as palavras de recuperação.
- Atualize o firmware só pelo app oficial, nunca por arquivo ou link recebido por e-mail ou mensagem.
- Teste com valor pequeno e restaure. Envie uma quantia baixa, apague o aparelho, restaure com a sua seed e confira se o mesmo endereço e o mesmo saldo aparecem.
A verificação de autenticidade confirma o chip, não o aparelho inteiro. A própria Ledger escreve que o Genuine Check não consegue detectar todas as modificações físicas não autorizadas no hardware. Ela reduz o risco, mas não substitui comprar do canal certo.
Checklist antes do primeiro depósito
- Comprei na loja oficial ou de revendedor que está na lista da fabricante.
- Lacre e caixa chegaram íntegros, sem sinal de reabertura.
- Os cartões de backup estavam totalmente em branco.
- O aparelho pediu configuração do zero, sem PIN ou carteira prévios.
- O app oficial aprovou a verificação de autenticidade.
- Anotei a seed gerada na tela do aparelho, nunca no computador ou no celular.
- Fiz um envio pequeno e testei a restauração antes de mandar o resto.
Exemplo: a hardware wallet barata no marketplace
Imagine o Rafael, de Belo Horizonte, que quer tirar da corretora o equivalente a R$ 40.000 em bitcoin. Ele acha num marketplace uma carteira "nova e lacrada" R$ 400 mais barata do que na loja oficial, de um vendedor que importa por conta própria. A economia parece boa, mas representa 1% do valor que ele vai guardar no aparelho.
Se o aparelho tiver seed pré-definida ou implante, o Rafael perde os R$ 40.000, sem estorno. Comprando da fabricante ou de revendedor autorizado, ele paga mais pelo aparelho e elimina o caminho por onde o golpe entra. Para comparar modelos e ter uma ideia da faixa de preço de mercado, a ficha da Trezor Safe 5 na Loja do Bitcoin e a análise Trezor Safe 5 vale a pena? mostram o que observar.
Erros comuns e o que fazer se desconfiar
Os erros que mais levam ao prejuízo se repetem: confiar no holograma como prova, usar o cartão de seed que veio na caixa, aceitar "troca de segurança" enviada pelo correio, baixar o app por link de anúncio e pular a verificação de autenticidade porque o aparelho "parece normal". Outro erro é achar que privacidade e segurança são a mesma coisa: o caso do kit da Ledger que envia dados de assinatura é problema de privacidade, não de roubo de chave.
Se você desconfia do seu aparelho, siga esta ordem:
- Pare de usar e não deposite mais nada.
- Fale com o suporte oficial pelo site da fabricante digitado à mão, nunca por contato que chegou até você.
- Considere a seed exposta se ela foi gerada ou digitada no aparelho suspeito. Crie uma carteira nova, com seed nova, num aparelho de procedência conhecida, e mova os fundos para ela.
- Guarde provas: fotos da caixa, do lacre, do anúncio e do comprovante de compra.
Nunca digite as palavras de recuperação em site, aplicativo ou formulário que diz ser da fabricante, nem passe a seed para "suporte" por telefone ou mensagem. Nenhuma fabricante pede isso, e esse é o roteiro dos golpes com criptomoedas mais comuns.
Depois de mover os fundos, proteja a seed nova contra fogo e água com uma placa de metal para seed phrase. Ficar com as próprias chaves exige esse cuidado, e o guia de autocustódia explica o resto do caminho para guardar bitcoin sem depender de terceiros.

Quem escreveu
Bruno Danello
Editor do Blog do Bitcoin
Bruno Danello é o editor do Blog do Bitcoin e criador do projeto Vocação de Pai. Escreve sobre Bitcoin e criptomoedas para o leitor brasileiro com foco em educação, segurança e honestidade: explica como as coisas funcionam, mostra os riscos e nunca faz recomendação de investimento.
Perguntas frequentes
Teste o que você aprendeu
Qual é o sinal mais claro de uma carteira de hardware falsa?
O que a verificação de autenticidade do app oficial confirma?
Você desconfia do aparelho onde gerou sua seed. O que fazer com os fundos?